راهکارهای امنیت شبکه بانکی و حفاظت از اطلاعات مالی
اهمیت امنیت شبکه بانکی
با گسترش بانکداری هوشمند و توسعه خدمات دیجیتال، بانکها بیش از گذشته به زیرساختهای فناوری اطلاعات و سامانههای ارتباطی وابسته شدهاند. در این شرایط، امنیت سایبری در بانکداری هوشمند نقش مهمی در حفاظت از اطلاعات مالی و شخصی مشتریان و حفظ پایداری خدمات بانکی دارد.
بانکها روزانه حجم زیادی از اطلاعات مالی و تراکنشهای مشتریان را پردازش میکنند. حفاظت از این اطلاعات و حفظ دسترسپذیری سامانههای بانکی، برای تداوم خدمات مالی، حفظ اعتماد مشتریان و پیشگیری از افشای اطلاعات حساس ضروری است.
ازاینرو، امنیت شبکه بانکی باید بهعنوان یکی از الزامات اصلی مدیریت و نگهداری زیرساختهای بانکی در نظر گرفته شود. این موضوع مستلزم حفاظت مستمر از اطلاعات، سامانهها و زیرساختهای ارتباطی بانک است.
در ادامه میخوانید:
مهمترین تهدیدات سایبری بانکها
چالشهای امنیت اطلاعات بانکی در انتقال فایل
نقش کیوسک امن سایبرنو در امنیت شبکه بانکی
مهمترین تهدیدات سایبری بانکها
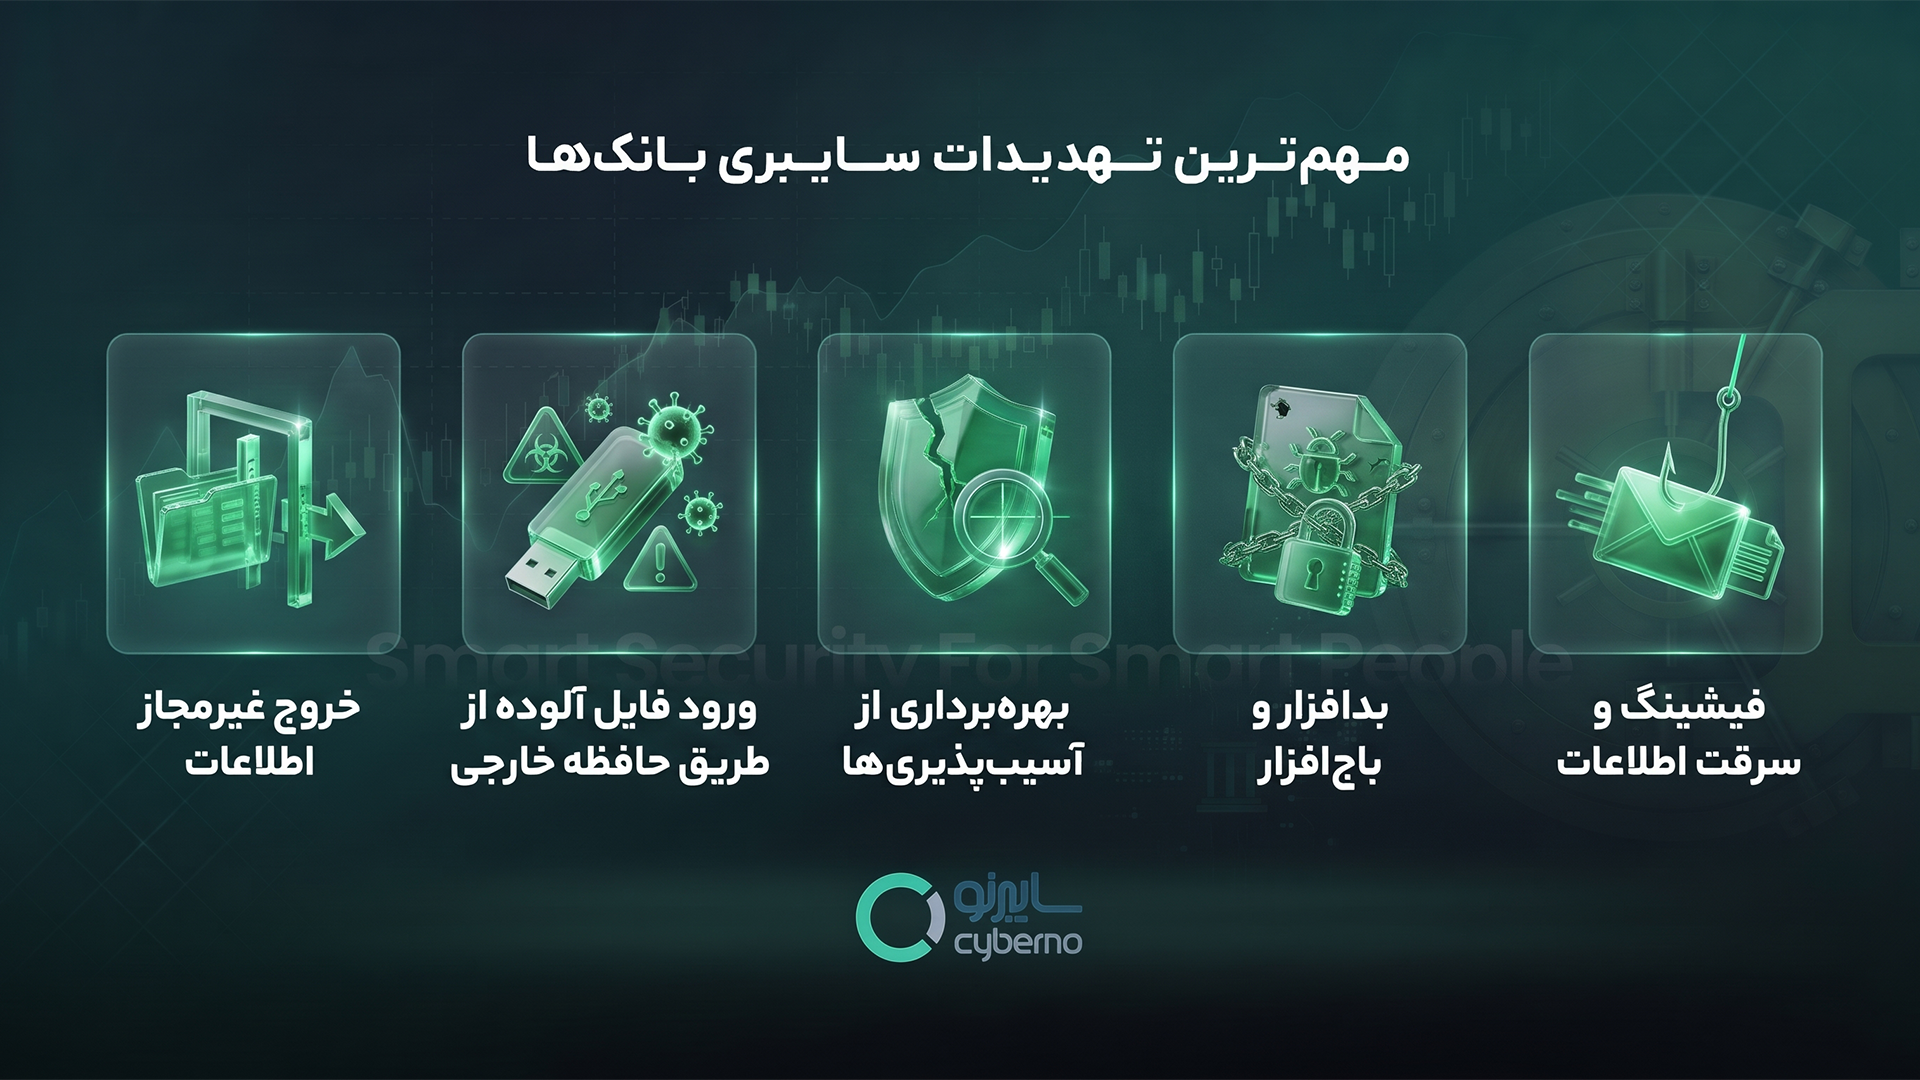
بانکها با تهدیداتی روبهرو هستند که میتوانند محرمانگی اطلاعات مشتریان، صحت دادههای مالی و تداوم خدمات بانکی را تحت تأثیر قرار دهند. مهمترین این تهدیدات عبارتاند از:
- فیشینگ و سرقت اطلاعات: فریب کاربران برای افشای اطلاعات حساس یا دسترسی به حسابها و سامانههای بانکی.
- بدافزار و باجافزار: آلودهسازی سامانهها، مختلکردن سرویسهای بانکی یا دسترسی غیرمجاز به اطلاعات.
- سوءاستفاده از آسیبپذیریها: بهرهبرداری از ضعفهای امنیتی وباپلیکیشنها و اپلیکیشنهای موبایل بانکی برای نفوذ، دسترسی غیرمجاز به حسابهای کاربری یا اطلاعات حساس مشتریان.
- ورود فایل آلوده از طریق حافظههای جانبی: انتقال بدافزار به شبکه بانک از طریق فلش مموری، تلفن همراه و سایر رسانههای قابلحمل.
- خروج غیرمجاز اطلاعات: انتقال دادههای مالی یا اطلاعات محرمانه به خارج از محدودههای مجاز سازمان.
مقابله با این تهدیدات به مجموعهای از کنترلهای امنیتی نیاز دارد که متناسب با نقاط آسیبپذیر زیرساخت و فرایندهای کاری بانک اجرا شوند.
چالشهای امنیت اطلاعات بانکی در انتقال فایل
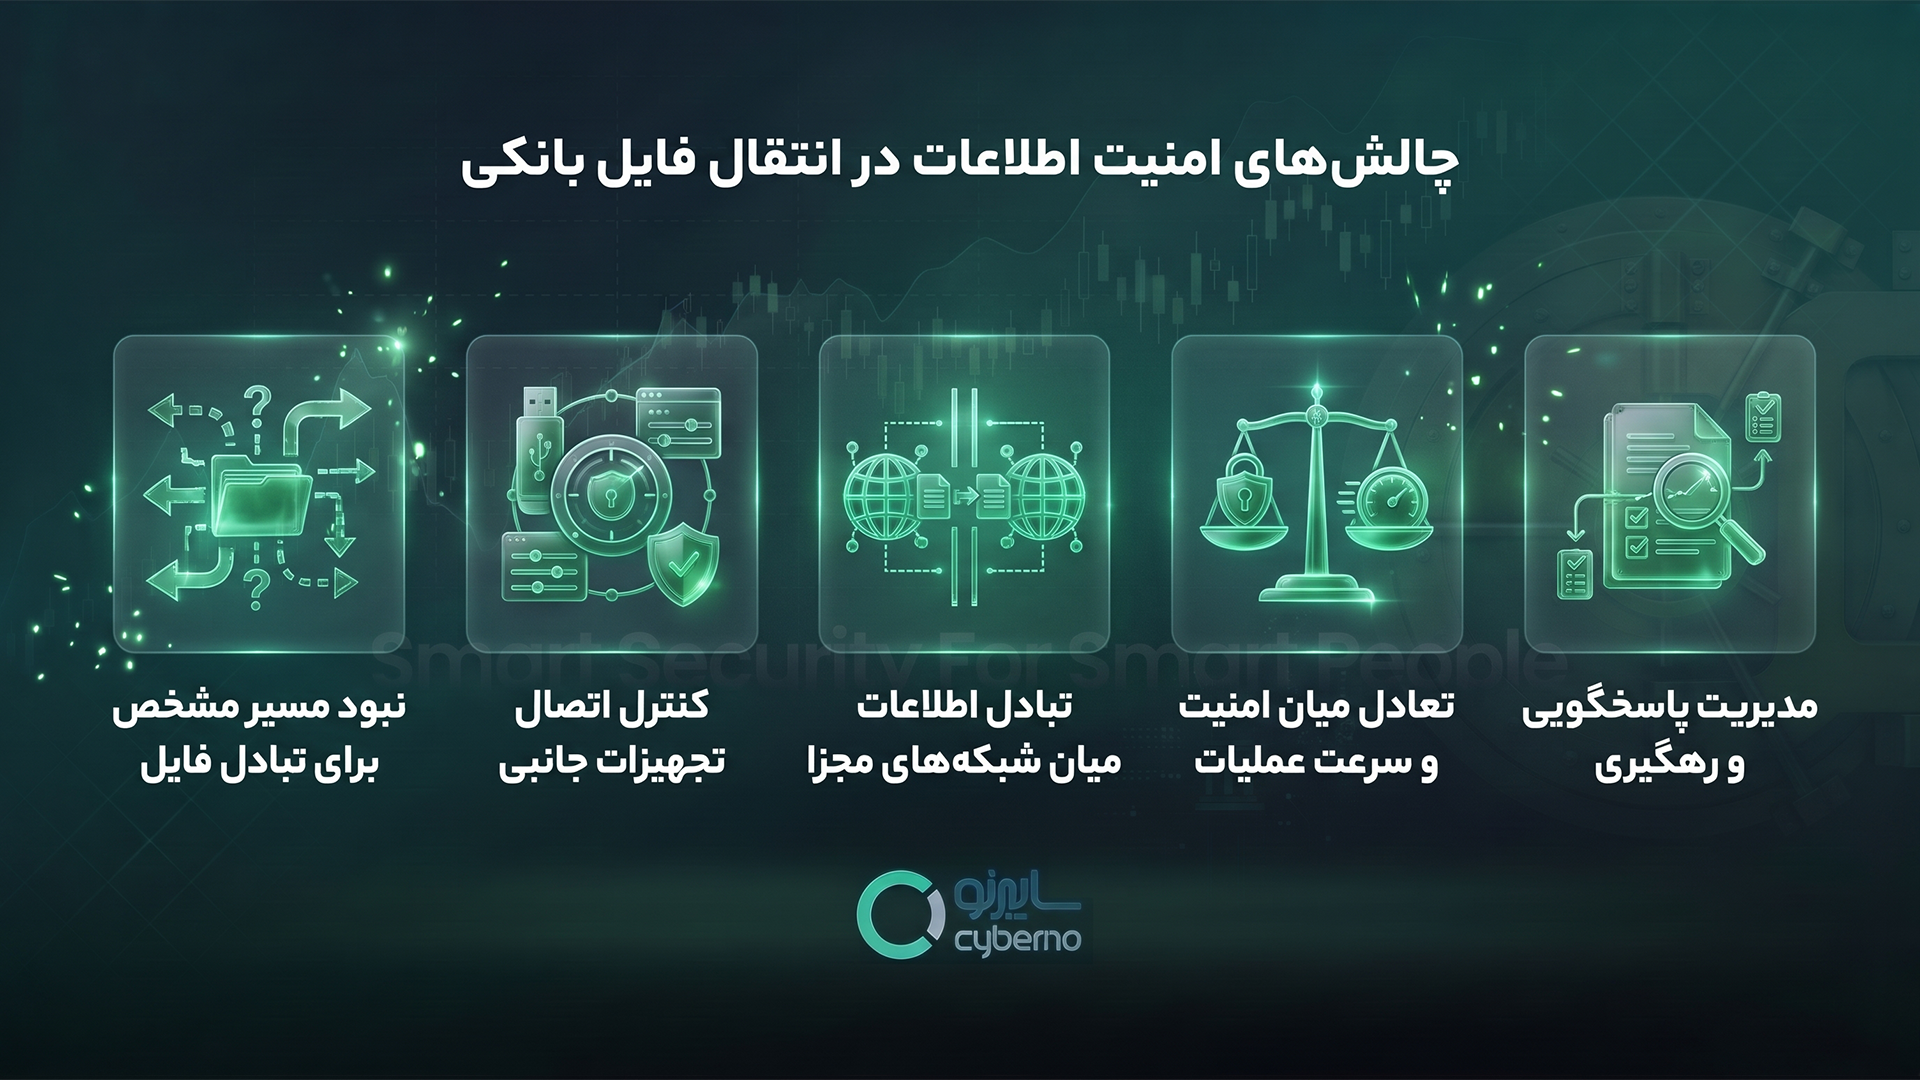
در بانکها، تبادل فایل بخشی از فرایندهای عملیاتی میان شعب، ستاد مرکزی، پیمانکاران و سامانههای مختلف است. برای مثال، انتقال فایلهای موردنیاز واحدهای عملیاتی، دریافت اطلاعات از شرکتهای ارائهدهنده خدمات و جابهجایی داده میان شبکههای اداری و حساس، از جمله موقعیتهایی هستند که به کنترل دقیق فرایند انتقال اطلاعات نیاز دارند. مهمترین چالشها عبارتاند از:
- نبود مسیر مشخص برای تبادل فایل: استفاده از روشهای متفاوت و بعضاً خارج از فرایندهای تعریفشده برای جابهجایی اطلاعات.
- کنترل اتصال حافظههای جانبی: مدیریت استفاده از فلش مموری در محیطهایی که اتصال مستقیم آن به سامانههای حساس میتواند ریسک امنیتی ایجاد کند.
- تبادل اطلاعات میان شبکههای مجزا: انتقال فایل بین شبکههای اداری و محیطهای محدودشده، بدون ایجاد ارتباطی فراتر از الزامات امنیتی.
- ایجاد تعادل میان امنیت و سرعت عملیات: اجرای کنترلهای لازم بدون ایجاد تأخیر یا اختلال غیرضروری در فرایندهای کاری شعب و واحدهای بانکی.
- مدیریت مسئولیت و قابلیت پیگیری: مشخصبودن مسیر انتقال فایل و امکان بررسی فرایند تبادل در صورت بروز مشکل امنیتی.
حل این چالشها مستلزم تعریف فرایندی مشخص برای انتقال فایل و بهکارگیری کنترلهای متناسب با حساسیت شبکه و اطلاعات مقصد است.
راهکارهای امنسازی شبکه بانکی
برای افزایش امنیت شبکه بانکی، لازم است کنترلهای امنیتی متناسب با ساختار شبکه، سطح دسترسی کاربران و حساسیت اطلاعات اجرا شوند. مهمترین این اقدامات عبارتاند از:
- تفکیک شبکه و کنترل دسترسی: محدودکردن ارتباط میان بخشهای مختلف شبکه و تعیین سطح دسترسی کاربران بر اساس وظایف و نیازهای کاری.
- مدیریت آسیبپذیریها: شناسایی ضعفهای امنیتی، نصب بهروزرسانیهای ضروری و ارزیابی مستمر امنیت سامانهها.
- پایش امنیتی و تشخیص تهدیدات: بررسی رویدادهای امنیتی و شناسایی فعالیتهای مشکوک برای واکنش بهموقع به رخدادها.
- تعریف مسیرهای مجاز انتقال فایل: تعیین روشهای مشخص برای تبادل اطلاعات میان شعب، پیمانکاران و شبکههای سازمانی، متناسب با الزامات امنیتی هر محیط.
- کنترل استفاده از حافظههای جانبی: محدودسازی اتصال رسانههای قابلحمل به سامانههای حساس و تعیین فرایند بررسی امنیتی آنها پیش از استفاده.
اجرای هماهنگ این کنترلها به مدیریت دسترسیها و تبادل اطلاعات در شبکه بانکی کمک میکند. برای کنترل ورود فایل از طریق حافظههای جانبی نیز میتوان از راهکارهای تخصصی بررسی فایل استفاده کرد.
نقش کیوسک امن سایبرنو در امنیت شبکه بانکی
کیوسک امن سایبرنو با ایجاد یک نقطه کنترل مستقل برای بررسی فایلها و حافظههای جانبی، به بانکها کمک میکند پیش از استفاده از رسانههای قابلحمل در شبکههای سازمانی، وضعیت امنیتی آنها را بررسی کنند.
این راهکار با استفاده از حداکثر ۳۰ موتور آنتیویروس، فایلها را از نظر وجود بدافزار بررسی میکند و امکان کنترل ورود و خروج اطلاعات از طریق حافظههای جانبی را فراهم میسازد. همچنین، قابلیت بهروزرسانی آنتی ویروسها بهصورت آنلاین و آفلاین، استفاده از این راهکار را در محیطهایی با محدودیت دسترسی به اینترنت امکانپذیر میکند.
در ساختارهایی که چند کیوسک در نقاط مختلف سازمان مستقر هستند، پنل مدیریتی KCenter امکان مدیریت متمرکز آنها را حتی در شبکههای ایزوله فراهم میکند.
به این ترتیب، کیوسک امن سایبرنو میتواند بهعنوان یکی از لایههای مکمل امنیتی، در کنترل رسانههای قابلحمل و کاهش ریسک ورود بدافزار یا خروج غیرمجاز اطلاعات از شبکه بانکی نقش داشته باشد.
جمعبندی
حفاظت از شبکه و اطلاعات بانکی نیازمند مجموعهای از کنترلهای امنیتی است که علاوه بر مدیریت دسترسیها و پایش تهدیدات، فرایند تبادل فایل و استفاده از حافظههای جانبی را نیز پوشش دهند. کیوسک امن سایبرنو با فراهمکردن امکان بررسی فایلها پیش از ورود به شبکه، میتواند بهعنوان یکی از لایههای مکمل امنیتی در بانکها و مؤسسات مالی مورد استفاده قرار گیرد.
کارشناسان سایبرنو آمادهاند تا با بررسی ساختار شبکه و نیازهای سازمان شما، درباره راهکارهای کنترل و انتقال امن فایل راهنماییتان کنند.
سؤالات متداول
۱. مهمترین نقاط آسیبپذیر در فرایند تبادل اطلاعات بانکی کداماند؟
حافظههای جانبی، ارتباط با پیمانکاران و تبادل فایل میان شبکههای مختلف از جمله نقاطی هستند که در صورت نبود کنترلهای امنیتی مناسب، میتوانند زمینه ورود بدافزار یا خروج غیرمجاز اطلاعات را فراهم کنند.
۲. چرا استفاده از یک آنتیویروس برای حفاظت از شبکه بانکی کافی نیست؟
استفاده از یک آنتیویروس بهتنهایی نمیتواند تمام تهدیدات سایبری را شناسایی و خنثی کند. هر موتور آنتیویروس از پایگاه داده و روشهای تشخیص خاص خود استفاده میکند و ممکن است برخی تهدیدات را شناسایی نکند. استفاده از چند موتور آنتیویروس در کنار سایر کنترلهای امنیتی، مانند مدیریت دسترسی، تفکیک شبکه و کنترل ورود و خروج فایل، میتواند پوشش دفاعی سازمان را افزایش دهد.
۳. چگونه میتوان انتقال فایل بین شبکههای ایزوله بانکی را مدیریت کرد؟
برای انتقال امن فایل بین شبکههای ایزوله بانکی، باید راهکاری را انتخاب کنید که امکان بررسی فایلها و انتقال کنترلشده آنها را بدون اتصال مستقیم شبکهها فراهم کند. به این ترتیب، فایلها پیش از ورود به شبکه مقصد از نظر امنیتی بررسی میشوند و پس از تأیید، به مقصد موردنظر انتقال مییابند.
۴. آیا امکان مدیریت متمرکز کیوسکهای امن در شعب مختلف بانک وجود دارد؟
بله. پنل مدیریتی KCenter امکان مدیریت و نظارت بر تمام کیوسکهای امن مستقر در شعب مختلف بانک را از یک بستر واحد فراهم میکند. این قابلیت حتی در شبکههای ایزوله و بدون دسترسی به اینترنت نیز قابل استفاده است.
۵. چه تفاوتی میان کنترل ورود فایل و کنترل خروج اطلاعات وجود دارد؟
کنترل ورود فایل با هدف جلوگیری از ورود فایلهای آلوده و بدافزار به شبکه سازمان انجام میشود. در مقابل، کنترل خروج اطلاعات برای جلوگیری از انتقال غیرمجاز فایلها و اطلاعات محرمانه سازمان به خارج از شبکه کاربرد دارد. هر دو فرایند به سازمان کمک میکنند تا تبادل اطلاعات از طریق حافظههای جانبی را بهتر مدیریت و کنترل کند.